라우터 설정 생성기
실습 1-4에서 적은 값을 넣으면 온프레미스 라우터(rtN)에 붙여 넣을 설정이 만들어집니다. 값은 이 브라우저 안에서만 쓰이고 어디로도 보내지지 않습니다.
값이 쓰이는 곳
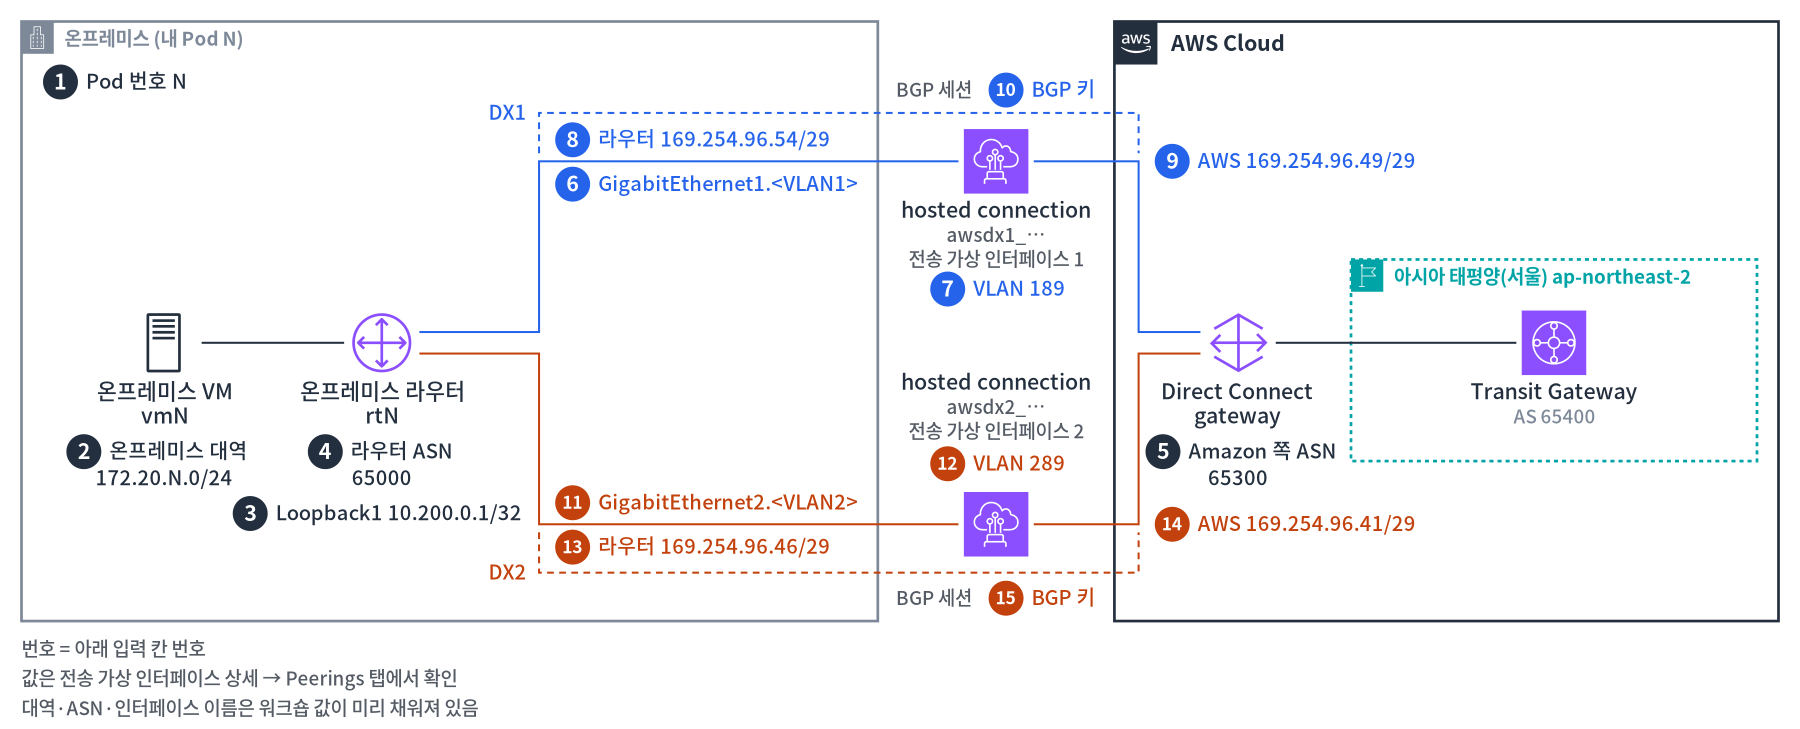
그림의 번호는 아래 입력 칸의 번호와 같습니다. 위쪽 회선이 DX1, 아래쪽 회선이 DX2입니다.
값 넣기
미리 채움이라고 적힌 칸에는 워크숍 값이 들어 있습니다. 워크숍에서는 Pod 번호와 DX1·DX2의 VLAN, 피어 IP, BGP 키만 넣으면 됩니다. 온프레미스 대역은 Pod 번호를 넣으면 자동으로 채워집니다.
DX1 값은 tgw-nat-vif1, DX2 값은 tgw-nat-vif2의 Peerings 탭에서 가져옵니다. 피어 IP는 /29를 붙인 채로 넣어도 됩니다.
만들어진 설정
줄 앞의 번호는 그 줄에 들어간 값입니다. 입력 칸을 누르면 그 값이 들어가는 줄이 강조됩니다. 번호는 복사되지 않습니다. 빈 줄은 읽기 쉽게 넣은 것으로, 붙여 넣어도 온프레미스 라우터(rtN)가 무시합니다.
넣는 값
| 번호 | 값 | 찾는 곳 |
|---|---|---|
| 1 | Pod 번호 N | 실습 장비 페이지(podN) |
| 2 | 온프레미스 대역 | Pod 번호를 넣으면 172.20.N.0/24로 채워짐 |
| 3 | Loopback1 주소 | 워크숍 값 10.200.0.1/32가 미리 채워져 있음 |
| 4 | 라우터 ASN | 1-3에서 전송 가상 인터페이스에 넣은 BGP ASN. 워크숍 값 65000이 미리 채워져 있음 |
| 5 | Amazon 쪽 ASN | 1-1에서 Direct Connect gateway에 넣은 Amazon-side ASN. 워크숍 값 65300이 미리 채워져 있음 |
| 6, 11 | 라우터 인터페이스 | 워크숍 값 GigabitEthernet1, GigabitEthernet2가 미리 채워져 있음 |
| 7, 12 | VLAN | 실습 장비 페이지, 또는 전송 가상 인터페이스 상세의 VLAN |
| 8, 13 | Your router peer IP | 전송 가상 인터페이스 상세 → Peerings 탭 |
| 9, 14 | Amazon router peer IP | 전송 가상 인터페이스 상세 → Peerings 탭 |
| 10, 15 | BGP authentication key | 전송 가상 인터페이스 상세 → Peerings 탭 |
DX1(6–10)은 awsdx1_… 위에 만든 tgw-nat-vif1, DX2(11–15)는 awsdx2_… 위에 만든 tgw-nat-vif2의 값입니다. 두 인터페이스의 값을 섞으면 BGP가 올라오지 않습니다. 생성기는 같은 인터페이스의 두 피어 IP가 같은 /29에 있는지 확인해 알려 줍니다.
ASN은 BGP에서 서로를 알아보는 번호입니다. 만들어진 설정의 두 ASN이 콘솔에 넣은 값과 다르면 BGP가 올라오지 않습니다. 콘솔에 다른 값을 넣었다면 미리 채워진 값을 그 값으로 바꾸세요.
설정이 하는 일
| 부분 | 쓰는 값 | 하는 일 |
|---|---|---|
GigabitEthernet1.<VLAN>, GigabitEthernet2.<VLAN> |
6–8, 11–13 | 전송 가상 인터페이스마다 하나씩 만드는 서브인터페이스. VLAN 번호와 라우터 쪽 IP, 회선 끊김을 빨리 알아채는 BFD를 설정 |
Loopback1 10.200.0.1/32 |
3 | NAT 규칙에 없는 주소. 주소가 바뀌지 않는 경우를 확인할 때 씀 |
router bgp 65000 |
4 | 온프레미스 라우터(rtN) 자신의 ASN으로 BGP를 켬 |
neighbor … remote-as 65300 |
5, 9·10, 14·15 | Direct Connect gateway(AS 65300)와 BGP로 경로를 주고받음. BGP 키와 BFD를 함께 씀 |
network 172.20.N.0 …, network 10.200.0.1 … |
2, 3 | 온프레미스 대역과 Loopback1을 AWS에 광고 |
maximum-paths 2 |
— | 두 전송 가상 인터페이스로 받은 같은 경로를 함께 씀(ECMP) |
내 환경에서 다시 쓰기
회선 2개에 전송 가상 인터페이스를 하나씩 두는 구성이라면 이 생성기를 그대로 쓸 수 있습니다. 미리 채워진 값을 내 환경 값으로 바꾸면 됩니다.
- 만들어지는 설정은 Cisco IOS XE 문법입니다. 다른 장비는 문법이 다릅니다.
- 온프레미스 대역(②)은 라우터의 라우팅 테이블에 똑같은 대역이 있어야 광고됩니다. 없으면
network명령만으로는 광고되지 않습니다. - Loopback1(③)은 이 워크숍의 시험용입니다. 필요 없으면 칸을 비웁니다. 그러면 관련 줄이 만들어지지 않습니다.
- BFD 값(300ms × 3)과
maximum-paths 2는 워크숍 값입니다. 내 환경의 기준에 맞는지 확인하세요. - 운영 장비에 넣기 전에 만들어진 설정을 꼭 검토하세요.